资源介绍
视频数量:111个
总时长:5小时41分
课程介绍:
红帽Linux 9下的Ansible自动化运维实战
手头管着十几台甚至上百台Linux服务器,每次要装个软件、改个配置都得一台一台SSH上去敲命令,碰上紧急补丁更新更是忙得焦头烂额。这种日子,很多运维人都经历过。如果你也想从这种重复劳动里解脱出来,这门基于红帽RH294认证考试的Ansible课程,就是为你准备的。
一、从AWS搭建完整实验环境
课程不会让你对着空白的屏幕发呆。第一步,老师会带着你在AWS上一步步搭建Ansible实验环境:创建EC2实例作为控制节点,再配置两台客户端作为被管理节点,生成SSH密钥实现免密码登录,建立主机清单文件,最后用ad-hoc命令测试连通性。等环境跑通,你就已经迈出了自动化的第一步。
二、主机清单与Ansible Navigator工具
Ansible靠清单文件来识别它要管哪些机器。课程会讲清楚静态清单和动态清单的区别,如何添加自定义端口和用户,怎么用主机范围简化配置。RHEL 9新引入的Ansible Navigator是这一部分的重点,它的多种运行模式、交互式TUI界面、与传统ansible-playbook命令的差异,都会通过实际操作演示出来。学会这个工具,日常管理和执行任务会顺手很多。
三、编写你的第一个Playbook
Playbook是Ansible自动化的核心载体。课程从语法和格式讲起,然后带着你写第一个Playbook,并在启用执行环境的条件下用Navigator运行起来。创建目录、部署服务这些基本操作会通过动手实验反复巩固,让你在最短时间内建立起对Playbook结构的直观认识。
四、变量与事实的灵活运用
变量让Playbook变得灵活可复用。课程详细讲解变量命名的合法与非法写法,通过group_vars目录定义组变量,在Playbook内部声明变量,以及如何在不同层级之间覆盖变量值。字典类型变量和register捕获命令输出这两个进阶用法,也会通过专门的动手环节让你彻底搞懂。
五、用Vault保护敏感信息
配置文件里难免出现密码、密钥这类敏感数据。Ansible Vault提供了加密存储的解决方案。课程演示文件的加密与解密、用密码文件管理加密内容,以及在实际场景中如何安全地创建用户账号。这一章对于要通过RH294考试的学员来说是必考内容。
六、循环、条件与文件操作
当需要对多个目标执行相同操作时,循环能省去大量重复代码。课程从基本的with_items讲起,逐步深入到字典列表的遍历、register与循环的结合使用。条件判断部分则通过具体场景展开:内存满足2GB才安装Apache、操作系统是Debian才执行某个任务、多条件AND和OR的组合写法,每种情况都有对应的动手实验。
文件操作部分覆盖了file模块的常用功能,比如创建目录、复制文件到远程主机、从远程拉取文件到本地,以及lineinfile和blockinfile这两个精确修改配置文件的利器。
七、Jinja2模板与模块化Playbook
Jinja2模板让配置文件的生成变得动态可控。课程从模板语法讲起,介绍控制结构的使用,以及如何在模板中嵌入Ansible Facts变量来自动适配不同的目标主机。
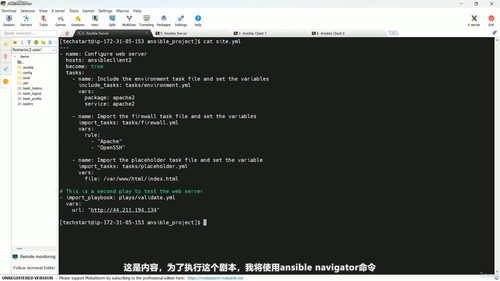
随着项目变大,单个Playbook文件会变得难以维护。课程对比了include和import两种文件引用方式的差异,演示了如何用import_playbook拆分大型项目,并通过一个完整的Apache Web服务器自动化案例,把前面学到的东西串起来。
八、排错与调试技巧
Playbook跑不起来怎么办?课程最后专门讲解排错方法:分析日志文件定位问题,用debug模块输出关键变量,优雅地处理任务执行中的异常,以及用checkmode干跑测试来提前发现错误。掌握这些方法,自动化脚本出问题的时候就不会手忙脚乱了。
适合哪些人来看呢?如果正在准备红帽RH294认证考试,这门课的内容和考试范围高度吻合,能帮你系统梳理知识点。如果你是负责多台Linux服务器的运维人员,想把日常重复操作变成一键执行的任务,跟着课程一步步练下来会发现工作量明显下降。要是你刚接触DevOps,想补上配置管理这一课,课程从环境搭建开始教起,不要求事先有Ansible基础,但有Linux基本操作经验会学得更顺。
整门课五个多小时的时长,配上一百多个细分小节,每节课聚焦一个具体的知识点或操作技能,避免了大段理论堆砌带来的困倦感。学完之后,你对Ansible的核心概念和实际用法会有清晰的认知,面对真实的运维场景也能独立设计Playbook来解决。