资源介绍
视频数量:35个
总时长:5小时2分
课程介绍:
渗透测试实战:从侦察到获取Root权限
想象一下这样一个场景:你面前有一台服务器,它在网络上安静地运行着,开放着若干端口,运行着若干服务。你的任务是在不被发现的前提下,找出它所有的薄弱环节,然后——用你自己的方式证明,这些环节确实能被攻破。这不是什么电影情节,而是渗透测试工程师每天都在做的事情。这门课要教你的,就是怎么从一个目标在网络上的"蛛丝马迹"开始,一路走到拿到系统的最高权限。
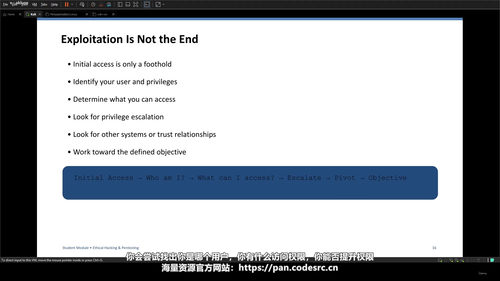
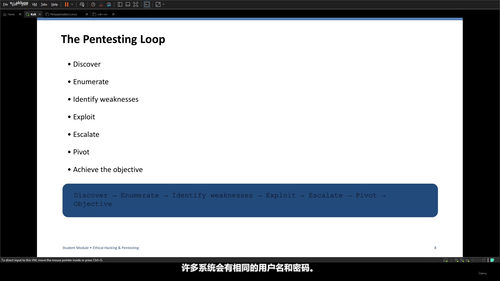
课程的讲师Amit Agarwal从最基础的概念讲起。在正式动手之前,他会先把渗透测试领域的术语、测试类型(黑盒、白盒、灰盒)、以及业界通用的方法论框架帮你梳理清楚。很多人一上来就想跑工具、搞破解,结果连自己为什么要这么做都不清楚,这门课会帮你先把地基打牢。Amit反复强调一件事:渗透测试不是"找到一个漏洞就收工",真正有价值的工作是在拿到初步访问权限之后继续深挖,把系统里所有潜在的弱点都暴露出来——因为企业花钱请你来,是为了把整个系统变得更安全,而不是只堵一个洞。
实验环境是这门课非常实用的一部分。Amit会带你搭建一个包含攻击机和靶机的虚拟网络环境,攻击机用的是Kali Linux,靶机则是他专门准备好的、暴露了多个服务的虚拟机。靶机上跑着FTP、SSH、Telnet、RPC、NFS这些常见服务,正好对应真实环境中你会遇到的场景。整个实验网络使用双网卡配置:一个走NAT连接外网,另一个走Host-Only模式隔离靶机,这样的拓扑结构和企业内网非常相似。
环境搭好之后,真正的"从侦察到Root"之旅就开始了。第一阶段是侦察与枚举。你需要先弄清楚目标IP地址是什么,网络里有哪些主机在活动,每个主机上跑了哪些服务,服务的版本是什么,有没有可以利用的已知漏洞。课程会演示netdiscover、nmap等工具的使用方法,但更重要的是教你怎么思考——Amit强调,不要死记工具命令,而是要理解你在问什么问题、想弄清楚什么。HTTP枚举、用户枚举、SSH枚举、FTP枚举各有不同的技巧,课程会把方法论抽出来,让你能套用到任何协议上。
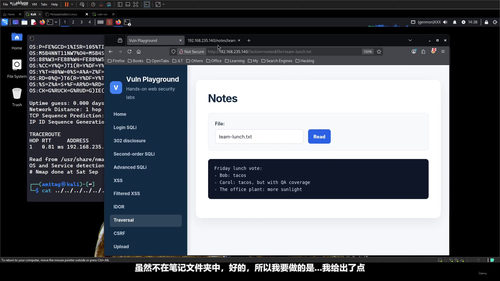
第二阶段聚焦在Web应用测试,这也是Amit认为最值得投入精力学习的方向。SQL注入会从基础讲到二阶注入和高级利用技巧,包括302重定向造成的信息泄露。跨站脚本(XSS)会演示有过滤和没有过滤两种情况下的绕过思路。课程还覆盖了IDOR(不安全的直接对象引用)、目录遍历、命令执行等常见漏洞类型,每一种都配合靶机实操演示,看完你就能理解这些漏洞在真实系统中是怎么被利用的。
第三阶段是主机层面的提权操作。当你通过Web漏洞或其他方式获得初步立足点之后,怎么从普通用户升级到root?课程会演示SSH和FTP的暴力破解、反向Shell的建立方式,以及拿到shell之后怎么寻找提权路径。Linux系统下的提权向量包括SUDO配置不当、特殊Capabilities滥用、SUID二进制文件漏洞利用等,课程逐一讲解每种方式的原理和实操步骤。最后还会介绍LinPEAS这款自动化枚举工具,它能帮你快速定位系统中可能的提权点,省下大量手动排查的时间。
整门课大约五个小时,节奏紧凑,没有废话。每一个知识点都建立在前面内容的基础上,你跟着学完就能完整走完一次渗透测试的全流程。它适合那些对网络安全感兴趣、想入门渗透测试方向的学习者,尤其是IT从业者、安全爱好者、或者准备转向安全岗位的开发者。不需要你有很强的前置基础,只要你对命令行不陌生、对黑客技术好奇,就能跟上节奏。学完之后,你拥有的不只是几个工具的使用方法,而是一套完整的渗透测试思维框架——这才是能在实际工作中派上用场的东西。