资源介绍
视频数量:12个
总时长:1小时37分
课程介绍:
移动应用运行时自防护实战课
你有没有想过,手机里那个每天打开几十次的银行App,背后正在经历什么?攻击者可以检查二进制文件、注入代码、模拟正常用户行为、绕过身份验证。到了2026年,移动应用早已不只是用户界面,而是一个个高价值的交易端点。客户端漏洞就是欺诈入口、数据泄露的起点、巨额损失的通道。正因如此,移动安全工程师这个角色变得越来越关键——他们要构建的,是一套贯穿整个应用生命周期的自防护体系,而不是修补表面的小问题。
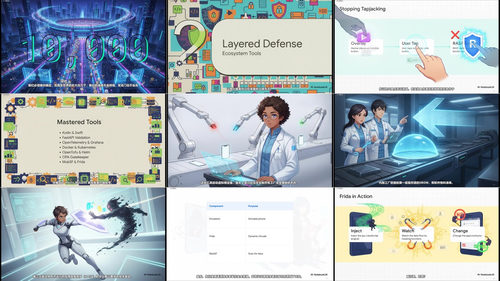
这门课正是为此设计。100个实验、10个模块、12段核心讲解视频,从环境搭建到云端编排,从威胁建模到合规落地,覆盖移动RASP的每一个环节。它不是理论课,而是让你亲手搭建一套完整移动运行时自防护平台的工程训练营。
一、地基搭建与环境就绪
万事开头难,但这个开头不会让你无从下手。你会用Docker Compose搭建可复现的运行时,在Android和iOS上分别建立训练基线应用,把模拟器连到本地后端,装上MobSF做静态分析基线。最后,发出第一条运行时风险事件,验证端到云的链路是通的。
二、威胁建模与架构基线
动手写代码前,先要清楚防什么。你会用OWASP MASVS标准映射整个系统,建立移动资产和数据流清单,用STRIDE做威胁建模,分类运行时信号的隐私风险,设定本地存储和网络信任的基线。模块结束前,你会写出一组架构决策记录,把每个关键选择背后的理由讲清楚。
三、Android运行时防护工程
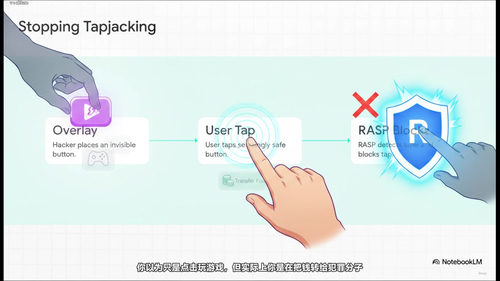
进入实战重头戏。你将在Android上实现一整套检测能力:root信号采集、调试器检测、模拟器和自动化工具识别、应用篡改校验、签名证书指纹验证、屏幕劫持防护、动态插桩蜜罐信号、Play Integrity对接,乃至用NDK写一个原生RASP信号采集器,并搭建本地策略引擎。这不是碎片化知识点,而是一个完整体系。
四、iOS运行时防护工程
Android拿下后,iOS必须同等坚固。你会实现越狱检测、调试器感知、Bundle完整性验证、App Attest能力检测、用Keychain管运行时状态、配置传输安全与证书锁定、设计风险响应模式,并诚实评估Swift混淆的实际边界。最后把逻辑打包成Swift模块,搭起iOS的本地策略引擎。
五、身份认证与后端风险评分
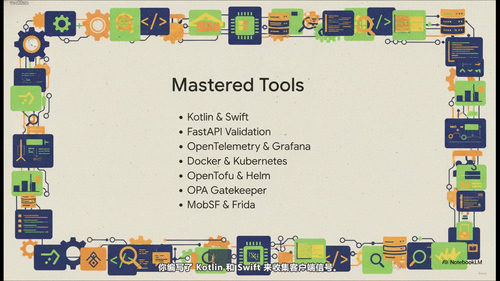
前端信号需要后端来决策。你会用FastAPI搭事件接入API,引入JWT和JWK信任基础,实现Play Integrity和App Attest的服务端校验,建立加权风险评分模型,暴露策略决策API,加防重放保护,设计PKCE分步认证,维护设备和应用信誉账本,同时贯彻数据最小化原则。
六、授权逆向与韧性验证
作为防御者,必须知道攻击者会怎么拆你的应用。你会在授权环境下用jadx和apktool审视APK,对比调试版和发布版的符号暴露,用Frida钩住无害函数验证原理,在受控条件下测试反调试行为是否有效,自动化跑MobSF扫描,用mitmproxy代理授权流量,验证证书锁定的失败模式。最终产出授权攻击模拟报告和韧性回归测试框架。
七、持续集成、安全发布与供应链
代码交付必须安全。你会在GitHub Actions跑Android构建,用macOS CI Runner构建iOS,加Semgrep移动安全规则,用Gitleaks扫密钥,生成移动SBOM,用Trivy和OSV扫依赖和容器,用Cosign签后端容器,生成SLSA构建溯源,最终产出安全发布清单和自动化MASVS证据门禁。
八、可观测性与事件响应
体系上线后,怎么知道它真的在工作?你会标准化运行时事件信封,本地部署OpenTelemetry Collector,把指标导到Prometheus,日志流到Loki,用Grafana搭运维仪表盘,加JSON Schema校验、隐私脱敏流水线、异常启发式检测,并准备好事件响应手册和自动化数据保留机制。
九、编排、扩展与可靠性
本地跑通,下一步是上生产。你会用Kind搭本地Kubernetes集群,把RASP后端部署上去,用Helm打包,接PostgreSQL做有状态存储和数据迁移,用Redis做限流和防重放,用Linkerd实现服务间mTLS,用OPA Gatekeeper强化部署策略,用k6做负载测试,并跑一次备份恢复演练。
十、主权部署、合规与终极挑战
最后把所有东西串起来。你会用OpenTofu建模基础设施,设计区域感知的数据驻留边界,把GDPR、DORA、欧盟AI法案和SSDF的控制项映射到系统上,搭离线研究档案,发布签名去中心化研究包,用STIX和TAXII结构化威胁情报,搭可复现的开发容器环境,过一遍架构评审委员会的模拟演练,最后跑完整的移动RASP平台顶点项目。
这门课适合谁?如果你是已经有一定经验的移动开发者想往安全方向纵深发展,如果你是应用安全工程师想掌握RASP从客户端到后端的全链路实现,如果你是安全架构师需要把合规和DevSecOps真正落到移动项目流水线上——这门课都会给你可操作的答案。
完成全部100个实验后,你手里攥着的不是一堆零散脚本,而是一个经过实战检验的、可复现的移动RASP参考实现。从威胁建模到运行时防护,从CI/CD到云编排,从合规映射到事件响应,你把整个体系从头到尾亲手搭了一遍。这种能力,无论在面试里讲清思路,还是在团队里主导一个安全项目,都会让你和别的工程师不一样。