资源介绍
视频数量:8个
总时长:2小时15分
课程介绍:
守护Azure云端安全:从零信任到实战防护
你有没有想过这样一个场景:你的生产数据库明明设置了防火墙,却仍然暴露在公网上,哪怕只是一次配置失误或IP泄露,整个业务系统就可能陷入危险。又或者,你精心部署在云端的应用,所有密钥、证书、连接字符串都安全地存着,却因为一个存储环节的疏漏,让攻击者顺藤摸瓜,拿走了所有秘密。现实中,云安全从来不是单点防御的问题,而是从网络到身份、从数据到监控的整套体系。
这门课聚焦的核心,正是Azure云上服务和工作负载的安全防护。授课人是Anastamil Singh,他用一种拆解式的方法带你理解每个安全组件的工作原理,不只是告诉你怎么点鼠标配置,更要让你明白底层的逻辑和攻击者的思维方式。学完这一套内容,你不仅能搭建起稳固的Azure安全架构,还能为微软认证考试SC-5002做好充分准备。
一、Microsoft Defender for Cloud:安全的中枢神经
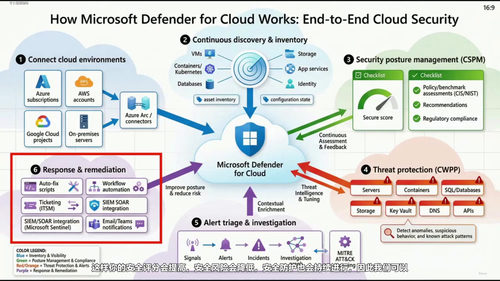
课程开篇先建立整体视角。Microsoft Defender for Cloud是Azure原生的云安全态势管理工具,它能帮你持续评估云端配置是否符合行业最佳实践,检测威胁,并给出修复建议。课程会讲到如何启用Defender for Cloud、如何理解监管合规标准,以及它如何与订阅级别的安全策略联动。
二、Azure SQL私有终结点:让数据库彻底告别公网
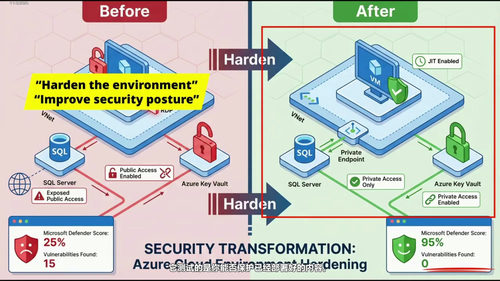
默认情况下,Azure SQL通过公共终结点对外提供服务,即使有防火墙规则,也仍然在攻击面上。这部分会深入讲解Private Link和Private Endpoint的工作机制:如何把SQL Server拉进虚拟网络的私有空间,实现真正的零信任访问。课程不只讲配置步骤,更会拆解底层网络路由、数据平面的走向,让你理解"私有"二字的真正含义。
三、Azure Key Vault深度探索:密码之外的秘密
很多人以为Key Vault只是个密码保险箱,其实大错特错。课程会揭示Key Vault的本质——一个密码学控制平面。每次你的应用请求密钥、签名、加密操作,Key Vault都在背后完成一次完整的身份验证、授权和加密运算。这部分涵盖私有终结点配置、基于角色的访问控制(RBAC),以及托管身份(Managed Identity)如何让应用无需明文密钥就能安全访问Key Vault。你会从一个攻击者的视角看这个组件,理解哪些配置疏忽会直接导致整个云环境崩溃。
四、即时VM访问(JIT):把开放的端口关进笼子
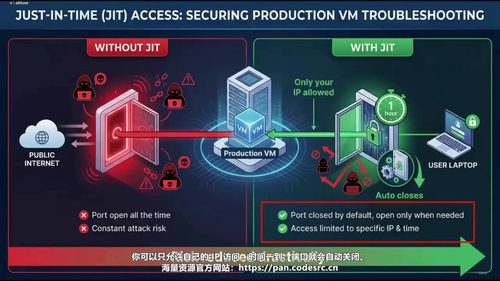
虚拟机的管理端口常年开放,是云环境中最常见的入侵入口之一。JIT(Just-In-Time)访问机制允许你在需要时临时开放端口,操作完成后自动关闭,而且全程有审计记录。课程会用真实案例说明为什么开放的3389和22端口是噩梦,以及JIT如何从根本上改变这种风险敞口。
五、日志分析工作区:Retention与Archive的取舍
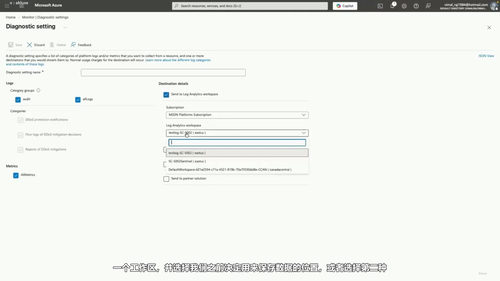
安全事件的溯源离不开日志,但日志的存储成本往往让人头疼。Azure Log Analytics工作区提供了多种数据留存策略,从短期的交互式查询,到长期归档,每种选项背后的成本结构和适用场景各不相同。这部分会讲清楚数据从虚拟机、Azure服务流入工作区的完整链路,以及如何根据合规要求和预算做出合理选择。
六、NSG与ASG:网络流量的守门人
网络安全组(NSG)是Azure网络层最基础也最关键的防线,应用安全组(ASG)则让你能按工作负载类型而非子网来组织规则。课程会通过实际流量场景演示两者的配合使用,帮你建立清晰的网络分段思维,避免规则之间的冲突和漏洞。
七、SC-5002考试:认证路上的真实指南
最后一节是考试准备篇,Anastamil会分享SC-5002认证考试的实际情况,包括题型分布、常见陷阱、复习重点。对于想拿下微软安全认证的人来说,这部分的价值不亚于前面的技术内容。
整套课程适合已经在用Azure、想要系统化提升安全能力的工程师和架构师。如果你正在准备SC-5002认证,或者负责维护Azure上的生产环境,希望从被动防御转向主动安全设计,这门课能给你一个完整的知识地图和落地路径。两小时多一点的时间,换来的不是零散技巧,而是一套连贯的安全思维框架。