资源介绍
视频数量:12个
总时长:1小时39分
课程介绍:
智能体AI安全实战:100个实验抵御提示注入
你有没有想过,当AI不再只是跟你聊天的对象,而是真的开始"动手"操作你的系统时,会发生什么?
这已经不是科幻场景了。今天的AI智能体已经在读取邮件、搜索内部系统、调用API、更新工单,甚至直接在CI/CD流水线里触发部署。它们能"亲手操作键盘",这意味着风险跟以前完全不是一个量级。
打个比方。你雇了一个超级聪明的实习生,一分钟能读一千页资料,解决复杂问题跟喝水一样轻松。但这个实习生有时会编造事实,会彻底看错情况,行为还高度不可预测。你不会第一天就把公司机房的钥匙交给他,对吧?可是现在科技圈做的事情恰恰就是这样,把AI智能体直接接到核心基础设施上,连最基本的防护都没做好。
这门课就是来解决这个问题的。它不是又一套AI安全理论课,而是一门由100个实验组成的纯动手实战课,目标是带你从零开始搭建一套完整的、生产级别可用的安全智能体流水线。
一、基础搭建与威胁建模
课程从最基础的工作站环境开始,搭建Python工具链,构建一个最小可用的FastAPI智能体API,然后一步步把它接到本地模型适配器上。在这个过程中,你会第一次亲手演示直接提示注入攻击——原来攻击者只需要在输入里塞一句话,就能让AI做出完全偏离预期的行为。
紧接着,课程带你建立系统的威胁模型。你会接触直接注入、间接注入(通过文档传播的攻击)、编码注入、工具描述注入等不同类型的攻击手法,并用攻击分类矩阵把它们系统化地整理出来。这一步的目的不是吓唬你,而是让你清楚地知道自己面对的敌人到底长什么样。
二、结构化契约与安全工具设计
光知道威胁还不够,你得能挡住它们。课程教你定义严格的智能体请求和响应模式,在API层面强制执行契约,做输入规范化处理,并构建一个简单的注入风险评分器来自动拦截高风险输入。
与此同时,你会搭建一个安全的工具注册中心,对工具参数做严格校验,构建安全的工具执行器,确保智能体调用外部工具时不会被诱导去做危险的操作。
三、代理编排、人工审核与状态机
智能体最危险的地方在于它能自主做决定。这门课引入基于图结构的智能体状态机,加入规划节点和响应节点,让整个决策流程变得可追踪、可控制。
更重要的是,你会在图状态机里加入人工审核环节,构建一个审批队列文件,让关键操作必须经过人类确认才能执行。每条审核记录都带有幂等键,确保不会出现重复审批或状态混乱的情况。
四、RAG与记忆投毒防御
检索增强生成是现在智能体最常用的能力,但也带来了新的攻击面。课程带你构建本地知识库和关键词检索器,把检索到的上下文注入到图状态机中,并给每段上下文打上来源元数据。
然后你会亲手往知识库里塞一份"被投毒"的文档,看看智能体是如何被恶意上下文带偏的,并学会用风险评分和隔离机制把可疑内容隔离起来,确保它不会污染智能体的决策链路。
五、身份认证、策略即代码与零信任
光靠应用层防御远远不够。课程教你给请求加上用户和租户字段,构建基于角色的工具授权策略,引入OPA Rego策略引擎来做细粒度的访问控制,并实现租户隔离策略。
你还会接触OIDC Keycloak的身份认证部署,最终搭建起一个零信任授权基础,不信任任何内部或外部的请求,每次访问都做严格验证。
六、可观测性、红队测试与评估
看不见的攻击最可怕。课程教你添加结构化JSON日志,把风险决策全部记录下来;集成OpenTelemetry做分布式追踪;暴露Prometheus指标端点供监控告警使用。
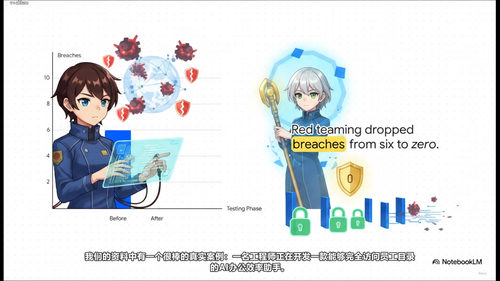
更关键的是,你会构建一个红队回归测试运行器,用Promptfoo风格的评估清单来持续检验防御是否有效,并生成事件证据包以便事后复盘分析。
七、供应链安全与生产环境加固
从开发环境到生产环境,中间还有很长的路要走。课程带你编写生产级Dockerfile,用Docker Compose编排智能体API,用Syft生成软件物料清单,用Trivy扫描镜像漏洞。
然后你会学习Kubernetes清单编写,在本地用kind搭建集群做测试,配置网络策略做微隔离,最后搭出一个Helm Chart骨架,完成容器化安全智能体平台的搭建。
八、可靠性、扩展性与运营韧性
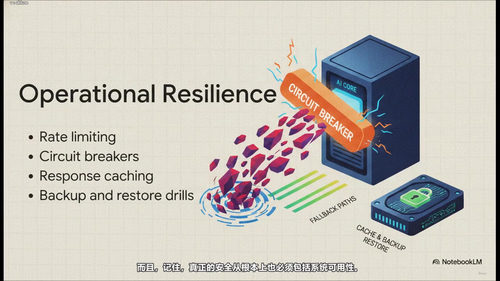
上线之后,课程还教你加入请求速率限制、用断路器保护模型调用、加响应缓存边界,甚至用Redis来做分布式限流。你会写备份脚本、做恢复演练、编写韧性运维手册,最终拿到一份运营就绪检查清单。
九、主权部署与结业项目
最后,课程讨论主权部署的概念,数据驻留、本地模型提供商配置、合规证据矩阵。你会构建去中心化研究数据包格式,从一次攻击运行中生成完整的研究包,并完成最终的结业架构决策记录。
整套课程的100个实验全部跑完之后,你就拥有了一套完整的、可部署的、经过实战检验的安全智能体流水线。带着这套东西去面对2026年的AI就业市场,你和那些只会写提示词的人完全不在一个维度上。