资源介绍
视频数量:33个
总时长:4小时53分
课程介绍:
真实案例驱动的安全运营与日志调查
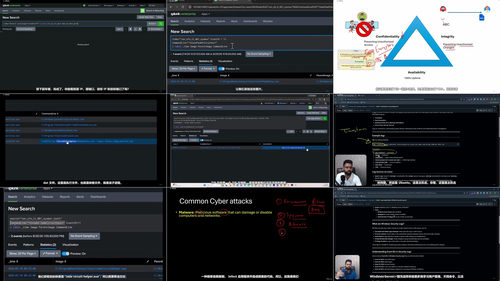
凌晨两点,监控屏幕突然弹出一条可疑下载告警。值班分析师不能只看“恶意”这个标签,还要确认是谁、从哪里下载、随后执行了什么,以及能否与其他日志拼成攻击链。课程用三十三节视频、四小时五十三分钟,把安全运营、日志分析、Splunk检索和真实案件调查串成一条工作路径,每节配有中文字幕。
一、先认识安全运营中心:
课程从SOC的含义讲起,说明它是集中监控安全态势、处理告警和协调响应的工作单元,也会介绍安全人员、常用工具以及SIEM如何汇聚日志和设备告警。检测、防范和响应并不是一回事:检测发现异常,防范阻止威胁,响应负责尽快止损、隔离和清理。厘清职责后,调查才能围绕问题推进,而不是被一条孤立告警牵着走。
二、学会从日志还原事件:
日志记录系统、网络和用户留下的痕迹。课程先解释日志分析的基本逻辑,再认识Windows日志和Linux日志,观察认证、登录、服务及系统活动等记录。分析时不能只找关键词,还要对齐时间、主机、用户、来源地址和事件结果,区分正常批处理、配置变更与恶意行为。这样,原始记录才会变成可判断风险、可追溯过程的证据。
三、打好网络安全分析基础:
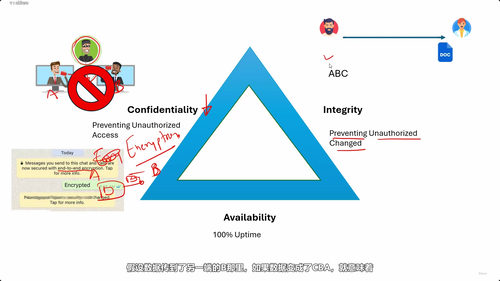
课程用机密性、完整性和可用性三条原则解释防御目标,并区分资产、威胁、漏洞和风险,避免把“系统存在弱点”直接等同于“攻击已经发生”。MITRE攻击技术知识库把攻击者的战术、技术和流程系统化,帮助理解系统发现、服务发现等行为在攻击链中的位置。常见攻击部分梳理恶意软件、勒索软件、间谍软件、广告软件、病毒和中间人攻击,让告警背后的风险更具体。
四、搭建可重复操作的实验环境:
课程说明实验所需的硬件和软件,在VMware Workstation中配置Linux服务器并安装Splunk。搭建过程会交代路径、权限、网络和服务配置,让后续操作有可控基础。实验环境可以反复重做,同一种线索能多次验证,排查不再只是照着演示看结果。
五、从界面走向高效搜索:
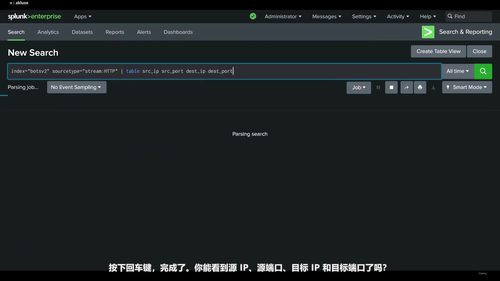
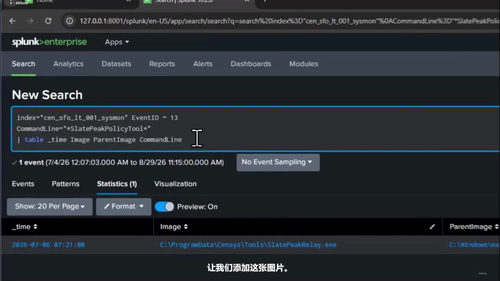
课程先用仪表板展示数据如何汇总,再认识字段、时间范围和搜索方式。字段决定哪些内容可以筛选、关联和统计。head命令控制结果数量,stats命令完成计数、平均值和去重计数等聚合,table命令整理关键字段,timechart按时间呈现趋势,dedup依据指定字段去除重复事件。组合这些命令,就能从原始记录得到统计结果,再由异常回到具体证据。
六、按照分析师思路完成真实调查:
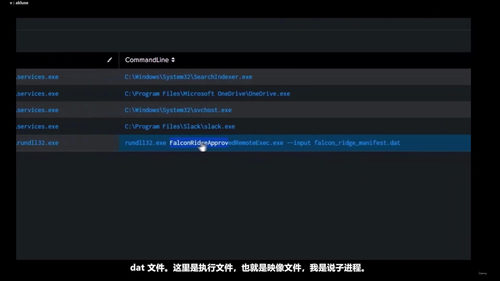
静默下载案例从异常文件或下载行为切入,追查来源、时间、用户和后续进程;获批的例外案例对照白名单与业务节奏,避免见到熟悉程序就草率放过;陌生域名案例关注访问来源、解析记录和相关主机,判断连接为何需要升级调查。
后续案件覆盖SMB管理共享、无名供应商、服务发现和利用归档工具。管理共享调查关注远程访问与共享路径,无名供应商案例用于识别伪装进程和异常签名归属,服务发现呈现攻击者枚举系统服务的过程,归档工具案例则说明不能只凭文件名判断程序用途。每个问题都要把多类日志按时间、主机和用户关联起来,而不是依赖单一规则。
最后几项调查转向更隐蔽的动作。强制手段案例呈现攻击链推进时出现的异常迹象;清除Windows日志案例关注日志缺口、时间跳变和前后矛盾,帮助识别清理痕迹;日志枚举案例分析攻击者如何探查可用记录;系统发现案例追踪主机信息收集及后续动作。练习的重点是界定时间范围、锁定字段、验证假设,并把关键发现映射到MITRE知识库。
这门课更适合准备进入SOC的初级分析师、承担告警处理的运维人员,以及需要读懂Windows和Linux日志的安全或系统管理员。课程不只解释概念,而是用可重复的实验和案件,把看懂告警推进到说明发生了什么、影响什么、下一步该查什么。学完后,面对大量日志时,你会形成清楚的调查顺序,也能把零散线索整理成有证据支撑的结论。