资源介绍
视频数量:14个
总时长:2小时0分
课程介绍:
逆向工程与恶意软件分析:从二进制到检测平台
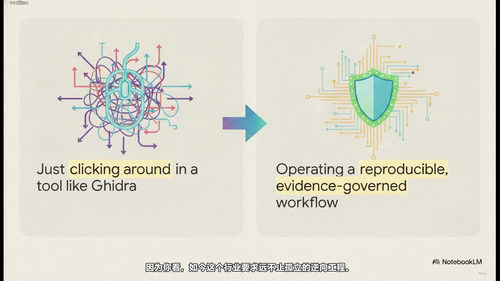
凌晨两点,事件响应邮箱里出现一份可疑附件。隔离区里的样本还在重试连接,值班分析员必须迅速回答:它何时运行,调用了哪些系统功能,藏了哪些配置,哪些行为能写成检测规则?只靠反编译器来回点函数,很快会迷失在伪代码和猜测里。这套课程要练的,正是从可复核的证据链出发,把静态分析、动态观察、行为判断和检测工程连成完整流程。
课程由十四段、共两小时的视频和一百个实验环节组成。视频讲清关键概念与工作思路,实验落到具体文件、命令、规则和报告上。内容从底层原理推进到分析平台部署,既能读懂单个二进制,也能搭建团队反复使用的检测与证据流程。
一、搭建可信的分析起点:
第一模块先建立工作站基线,安装开源工具链,管理仓库与快照,再用无害程序完成第一次编译、加载和逆向。随后建立分析笔记、证据导出、脱敏与保管链流程,并配置网络隔离环境。样本安全、结论可追溯和结果可复现,远比一开始就追求破解成功更可靠。
二、读懂处理器如何执行代码:
课程用十六进制、字节序、寄存器、栈、函数帧、指令指针、标志位、指针和内存布局解释运行逻辑,再进入主流六十四位汇编,分析算术实现、调用约定、函数序言与尾声、分支循环、跳转表、字符串、结构体、递归及编译器优化痕迹。看到反编译结果时,你能回到真实指令验证,而不是照着伪代码猜。
三、拆开可执行文件的内部结构:
从 ELF 头、程序头和动态链接讲到重定位,再对照 PE 文件结构,理解导入函数、PLT 与 GOT、符号剥离、静态与位置无关可执行文件、资源和元数据。面对陌生文件时,可以先判断格式、装载方式、导入行为与可疑入口,而不是先运行再碰运气。
四、把静态与动态证据互相校验:
在 Ghidra 和 radare2 中练习工程创建、函数导航、交叉引用、命令行分诊、命名与算法恢复,并用汇编校验反编译结论。动态部分使用 GDB 设置断点和观察点,跟踪系统调用与库调用,捕捉受控的文件系统行为和网络汇点,再利用虚拟机快照恢复环境。每份结论都标注置信度,让证据来源和推断边界说得清。
五、识别恶意行为,同时守住实验边界:
课程不鼓励直接运行高风险样本,而是以良性样本和合成数据练习持久化、进程注入、加壳、熵值异常、字符串编码、配置提取、反分析检查及内存痕迹识别,再把行为映射到 ATT&CK。重点是识别而非滥用:环境应隔离、可恢复,材料应可控、可追溯。
六、把分析结果写成真正能用的检测:
YARA 部分从规则编写、误报测试到元数据规范逐步推进;Sigma 部分从模拟进程日志生成规则;再补上 ATT&CK 标注、IOC 提取与规范化、STIX 2.1 交换格式,以及检测即代码的提交审核流程。最后用覆盖矩阵检查规则空白,避免只写出一条能匹配的规则,却说不清它能发现什么、可能误报在哪里。
七、让每一次分析都能重复:
模块九用 Python 构建静态分诊命令行工具,批量调用 Ghidra 无界面分析,以 JSON Schema 规范证据字段,用 SQLite 建立检索索引,自动生成可复现报告。持续集成验证规则和报告,任务队列负责调度,分析接口支持内部工具调用,隐私保护流程控制敏感材料流转。这样同类样本可以重复处理,新接手的人也看得懂结果。
八、让沙箱在失败时也保持可控:
模块十从本地沙箱架构和一次性工作节点讲起,设置资源上限、安全失败、结构化日志与追踪标识,观察任务状态。课程还给出容器编排部署方案、变更控制思路和故障演练,处理工作节点崩溃、任务卡住和结果丢失等问题。可靠的分析平台不仅要有工具,还要能说明每次运行发生了什么。
九、把合规放进分析流程:
治理部分关注事件报告字段、个人信息分类、证据保留与删除期限、第三方工具风险,以及离线环境中的工具链镜像。人工智能辅助逆向也有明确护栏,重点是复核、记录和人工判断。模块还会整理符合 NIS2、DORA 等框架的运营证据,让技术结论进入管理层、安全运营中心和审计沟通场景。
十、用综合项目完成一次闭环:
最后阶段把去中心化研究包、可离线复验的分析材料、主权部署方案、安全分析门户和上线评审串成完整项目。学员需要完成生产准备检查,为高管与安全运营中心整理沟通材料,通过最终预演补齐缺口,再完成恶意软件分析与检测工程平台综合挑战。收尾会复盘证据、规则、自动化和治理之间的联系,把零散技巧变成可交付的方法。
这门课适合安全运营中心分析师、事件响应人员、恶意软件研究员、检测工程师,以及需要读懂可疑二进制的安全技术人员。它不要求你一上来就会汇编,但需要愿意亲手操作、记录证据并验证结论。完成学习后,你应当能在受控环境中解释样本行为、产出可复核报告、编写低误报检测规则,并把研究结果稳定地交给团队重复使用。