资源介绍
视频数量:6个
总时长:1小时21分
课程介绍:
云架构里的风险、需求与约束
一份云需求文档摆到桌上,安全团队要求静态加密,财务负责人盯着月度支出,运营经理提出四小时恢复窗口,产品负责人列了一串功能。四句话看起来都在讲需求,实际却分属安全、成本、弹性和功能。如果把它们当成同一种要求处理,架构设计很容易漏掉真正要解决的问题。这门六个短课、总时长一小时二十一分的内容,正是从这种常见混乱切入,把云架构前期的需求、风险和约束串成一条可操作的线。
一、需求先分八类:
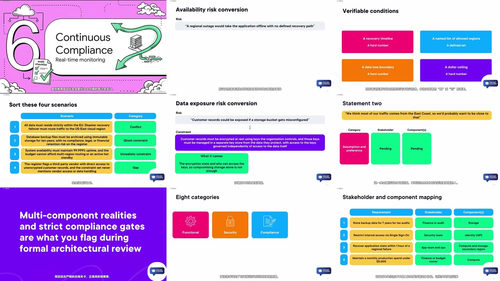
课程第一部分先做需求分类。功能需求讲系统要做什么;安全需求管身份、数据和访问;合规需求来自法规或合同;弹性需求定下正常运行时间和恢复预期;性能需求明确延迟和吞吐目标;数据需求涉及驻留、保留和分类;成本需求给出预算上限;运营需求覆盖监控、支持和日常管理。八类需求各有各的语言,混在一起就难判断优先级。课程还会区分哪些是明确陈述,哪些只是假设、偏好或待解决事项。第二段进一步追问需求归谁负责、落在哪个组件上。安全需求通常回到身份团队,合规需求回到法律审计,成本需求回到财务,韧性需求由应用团队和运营团队共同承担,数据需求牵出治理和隐私团队。需求还要落到存储、数据库、身份管理、网络边界、计算资源、备份复制和辅助区域这些结构组件上。没有负责人的需求,项目一忙就容易丢;没有组件承载的需求,往往说明没人认真想过怎么实现。
二、风险翻译成约束:
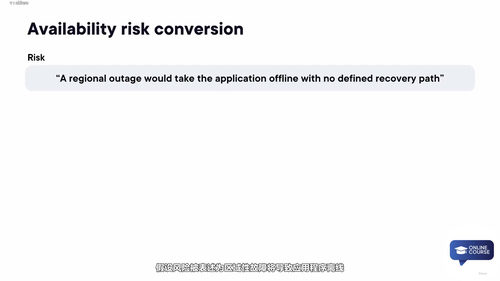
第二部分进入风险到约束的转换。课程把云风险归为七类:身份风险、数据暴露风险、可用性风险、合规风险、成本风险、集成风险和运营就绪风险。身份风险关心谁能访问资源以及身份验证是否可靠;数据暴露风险关心敏感数据跑出安全边界;可用性风险包含组件故障、区域中断和第三方依赖失灵;合规风险对应罚款、法律责任和审计失败;成本风险来自自动扩缩容、闲置资源和定价误解;集成风险出现在解耦系统或多个云环境通信时;运营就绪风险则看团队有没有可见性、监控和运行手册。分类之后,课程把这些风险转成具体设计约束,覆盖位置、访问、加密、恢复、监控和审批,同时强调不要过早锁定某一项云服务。这里有一个很实用的提醒:把合规风险当可用性风险处理,可能去建多区域数据库复制,真正需要的却是严格的地理数据驻留边界;把身份风险当运营就绪风险处理,可能花时间写运行手册,真正需要的是更严格的最小权限控制。约束会缩小设计选项,但不会替你提前选服务,这正是设计前该做的事。
三、验证约束能不能用:
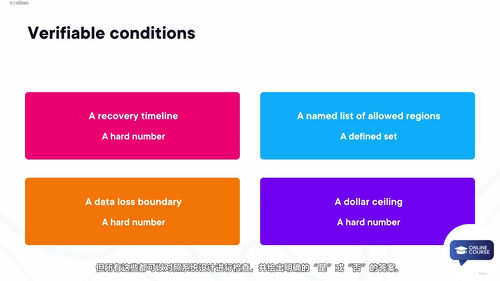
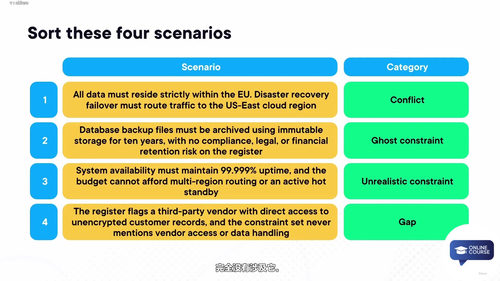
第三部分讲约束验证。约束列出来不等于能用,常见问题是彼此冲突、存在缺口或者不切实际。成本上限可能和跨区域恢复冲突,四小时恢复目标可能受预算限制,数据驻留要求可能和某些第三方服务不兼容。课程会教你怎么发现这些冲突和缺口,把约束集整理到可以进入决策评审的状态。验证的价值在于让后续设计讨论有依据,而不是会上才争论谁的要求更重要。约束一旦可验证,架构选择就能围绕明确边界展开。
四、治理与安全自动化:
第四部分把视角拉到治理和安全自动化。课程谈自动化云合规,也谈云共享责任。合规如果只靠人工检查,规模一大就难持续;把策略、配置检查、审批和监控做成可重复的流程,团队才能及时看到偏差。共享责任则要划清云平台和用户团队的边界,平台负责底层设施,团队仍要管身份、数据、配置、补丁和监控。很多安全误判来自以为平台会包办一切。课程用两个视频把治理动作和日常责任放到架构设计里,让约束不是纸面清单,而是能被执行和检查的规则。
五、配套材料怎么用:
课程还配了一套可下载资料,包括核心工作簿、就绪清单、常见问题、五个示例、行动计划、实践实验室、需求到约束模板、速查表和检查清单。它们不是摆设,适合边看边填。把手上真实需求文档按八类拆开,标出负责人和组件,再把七类风险转成约束,最后用清单检查冲突和缺口,一轮下来就能形成可评审的材料。
这门课适合云架构师、解决方案架构师、技术负责人、安全与合规人员、运维负责人,以及正在把系统迁上云的产品负责人。它不教具体云服务怎么点按钮,而是解决设计前最容易含糊的那段:需求到底在说什么,风险到底落在哪,约束能不能支撑决策。学完之后,再拿到一份混杂着功能、预算、恢复窗口和合规条款的文档,你会先问负责人是谁、组件落在哪、约束依据是什么,而不是急着选服务。云架构的质量,很多时候在这一步就已经分出高下。