资源介绍
视频数量:21个
总时长:3小时52分
课程介绍:
网络安全与道德黑客:从入门到实战
你可能遇到过这样的场景:手机弹出一条“账户异常”的短信,附着一个短链接,点进去页面和常用邮箱几乎一模一样,输入密码后才发现网址多了几个字母。几分钟后,联系人收到你账号发来的借钱消息。这类事情之所以发生,往往不是因为攻击者有多神秘,而是因为我们不了解他们如何设计陷阱、如何利用系统里的薄弱环节。这门21集、接近4小时的课程,就是带你从攻击者的视角重新认识网络安全,同时把防护动作落到具体操作上。
一、先看清战场:
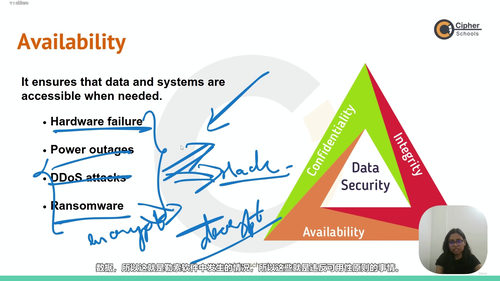
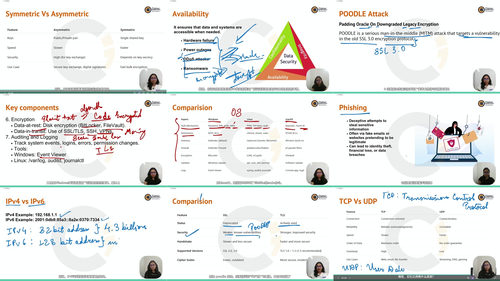
课程从网络安全的基本定义开始,不急着讲工具,而是先回答两个问题:我们到底在保护什么,为什么保护。接着讲CIA三元组,也就是保密性、完整性和可用性。这三个词听着抽象,落到企业里就是客户资料不能外泄、订单数据不能被篡改、服务不能随便宕机。后面用真实攻击类型把这三个目标串起来,比如恶意软件怎么破坏完整性,拒绝服务怎么打击可用性。社会工程这一节尤其值得看,它不讲代码,讲人怎么被话术、假身份和时间压力一步步带进陷阱。很多人以为安全问题是技术漏洞,其实大量入口是“有人点了链接”或“有人把验证码念给了对方”。
二、补网络和密码的底子:
不理解网络,就很难理解攻击怎么发生。课程用两集讲网络安全所需的网络基础,包括设备之间如何寻址、端口是什么、常见协议在通信中扮演什么角色。紧接着的迷你项目是钓鱼邮件。这里不是教你去骗人,而是拆开一封钓鱼邮件看结构:发件人地址怎么做伪装,链接文字和真实地址怎么不一致,附件为什么危险。自己动手分析一遍,以后再收到类似邮件,判断会快很多。密码部分讲强密码和哈希。很多人还在多个网站用同一个密码,课程会解释为什么这很危险,以及网站后台为什么应该存哈希而不是明文密码,哈希和加密又有什么区别。
三、系统、权限和数据保护:
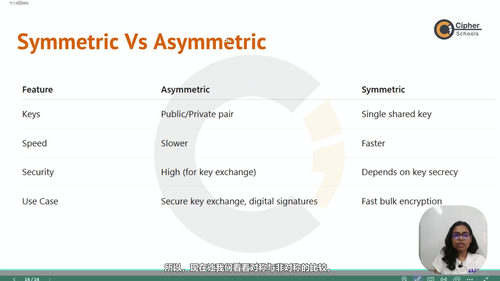
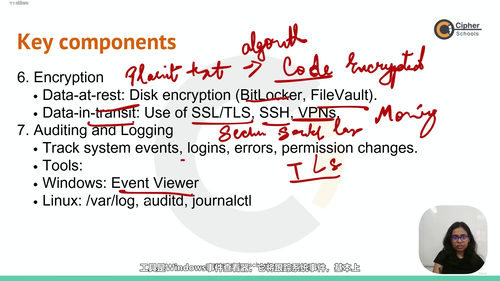
操作系统安全这一节以Linux为例,讲用户权限。root是超级用户,能控制系统一切;普通用户只能动自己的文件;系统用户给Apache、MySQL这类服务使用,通常没有登录shell。还会看rwx权限位,读懂一个文件谁可读、谁可写、谁可执行。这个知识很实用,因为很多入侵后的提权,就是从权限配置过宽开始的。加密与数据保护分两集,先讲对称加密,加密解密用同一把密钥,速度快,适合磁盘文件加密,常见算法有AES、DES和RC4;再讲非对称加密,公钥私钥分工不同。Cipher这一节会接触密码学里更基础的替换和移位思路,帮助你理解“加密”不是神秘魔法,而是一套可分析的数学规则。
四、Web、移动设备和日常防护:
Web安全基础会讲网站常见的风险点,比如输入没有检查、权限判断不严、敏感信息暴露。迷你项目用Nmap做扫描,认识如何发现开放端口和运行服务。需要说明,扫描只能在自己的实验环境或获得授权的目标上做。移动与物联网安全这一节很贴近生活:家用摄像头、智能音箱、旧手机,默认密码不改、固件不更新、网络不隔离,都会变成入口。最佳实践部分把前面的内容收拢成可执行的习惯:及时打补丁、做好备份、开启多因素认证、按最小权限分配账号。
五、走向道德黑客:
课程后段讲道德黑客的边界。真正合法的安全测试,第一步不是扫靶场,而是拿到书面授权,明确测试范围和时间。隐私与合规部分讨论组织收集数据时要考虑的用户同意、用途限制和安全保存。最后的动手项目有一个综合练习,最终项目是键盘记录器。这个项目的目的不是让你去监控别人,而是理解恶意程序如何捕获输入、为什么会躲藏,从而知道终端防护该关注哪些行为。所有实验都应在自己的机器或课程环境中完成。
这门课适合刚接触IT的学生、需要补安全知识的开发者和运维人员,也适合企业里负责账号、数据或行政流程的人。它不要求你已经有渗透测试经验,但需要你愿意动手敲命令、看配置。如果你已经有多年红队经验,这门课的基础部分可能会显得简单。学完以后,你至少能看懂一条常见攻击链从哪里开始,能判断一封邮件、一个权限设置、一台联网设备的风险点,也能分清“加密”“哈希”“编码”这些常被混用的概念。更重要的是,你会知道道德黑客的“道德”不是一句口号,而是授权、范围和责任。