资源介绍
视频数量:53个
总时长:6小时29分
课程介绍:
网络安全完整课:从威胁识别到应急响应
周一早上你刚打开电脑,屏幕上跳出一行红字,说你的文件已经被加密,想拿回数据就得支付加密货币。你可能会觉得这种事离自己很远,可对一家小公司来说,财务电脑中招就可能让整个月的账目停摆;对普通人来说,家庭照片和证件扫描件被锁,也一样让人手足无措。这门课从这样的现实问题出发,把网络安全拆成九个部分,用五十三个短视频讲清楚一件事:安全不是IT部门的专属工作,而是每个使用数字设备的人都该懂的基本功。课程总长六小时二十九分,每节都不长,适合通勤、午休或者晚上睡前看一段,慢慢把零散知识串成自己的防御思路。
一、先建立安全思维:
课程开头没有急着讲工具,而是先帮你换一副眼镜看电脑和手机。原来我们习惯把网络当成工具,课程却提醒你把它当成高价值目标来分析。这里会讲CIA三要素,也就是机密性、完整性和可用性,解释为什么数据只能让授权的人看到、为什么数据不能被悄悄改动、为什么系统在压力下也要能用。还会讲认证、授权和不可否认,讲纵深防御和最小权限,讲风险评估和安全框架。听起来像概念,实际很实用。比如公司老板问安全预算该花在哪,你得先知道资产有哪些、威胁从哪来、哪条路一旦断了损失最大。学完这部分,你至少不会一上来就买一堆用不上的设备,而是能先列出一张风险清单。
二、看懂攻击者怎么出手:
接着课程把镜头转向攻击者。你会看到病毒、蠕虫、木马、间谍软件和广告软件各自怎么传播,勒索软件怎么加密文件、怎么用加密货币要赎金,钓鱼邮件怎么冒充银行和购物平台,鱼叉式钓鱼、捕鲸、短信钓鱼和语音钓鱼又怎么针对不同人下套。拒绝服务攻击会让网站瘫掉,内部威胁则可能来自疏忽的员工,也可能来自有意的破坏者。这部分的价值在于让你熟悉攻击剧本。很多骗局并不高明,只是利用了人的着急、好奇和信任。看完这些案例,你再收到“账号异常,请立即登录验证”的邮件,至少会先停三秒,看看发件地址和链接到底去了哪里。
三、把自己的数字生活守住:
第三部分很接地气,讲密码安全、密码管理器和安全存储、双因素与多因素认证、安全浏览、社交工程骗局、隐私保护和数据加密。重复用同一个密码,等于一把钥匙开所有门;密码管理器能帮你记住一堆互不相同的复杂密码;双因素认证让小偷就算拿到密码也进不了门。课程还会提醒你注意浏览器插件权限、公共WiFi风险、社交平台过度分享。这部分适合普通上网用户,也适合家里管路由器、帮父母修手机的人。学完你至少能把重要账号的密码换一遍,把验证方式开起来,把不该给的权限关掉。
四、网络层面防御:
到了网络部分,课程从基础概念讲到防火墙、入侵检测与防御系统、虚拟专用网络、无线网络安全,以及家庭和小企业网络怎么加固。防火墙规则不是越多越好,入侵检测和入侵防御也不是一回事;虚拟专用网络能保护你在咖啡店上网时的流量,但配置不对也会带来新问题。无线网络部分会说到访客网络隔离、默认密码修改、固件更新这些具体动作。很多人以为把路由器藏起来就安全了,其实远远不够。学完这部分,你打开路由器后台时,能看懂哪些选项该开,哪些服务该关。
五、恶意软件检测与终端:
第五部分讲威胁检测技术、杀毒和反恶意软件、终端检测与响应、入侵检测系统和安全信息与事件管理,还会讲怎么安全地检测和清除恶意软件、怎么做勒索软件防护和恢复、怎么设置邮件安全和垃圾过滤。杀毒软件不是万能盾牌,行为检测和日志汇总能补上盲区。万一中招,先断网、保留现场、再做镜像和排查,顺序错了可能把证据毁掉。备份要离线,也要定期试恢复。这部分对小企业IT支持特别有用,因为老板最常问的就是“电脑中了病毒现在怎么办”。
六、软件开发与移动设备:
第六部分把视角放到软件和手机上。安全开发、补丁管理、安全编码原则、应用安全测试、安全文件传输与共享、移动设备安全,都是日常容易漏掉的环节。输入验证没做好,一个登录框就可能变成入口;依赖库不更新,旧漏洞会一直留在系统里;手机不锁屏、应用权限给太多,丢了手机就等于丢了半个办公室。开发人员能在这里找到写代码时的检查点,普通用户也能明白为什么系统和应用总提示你更新。
七、云安全:
第七部分讲云计算入门、云安全挑战、安全云存储和备份、云身份与访问管理、云原生和容器安全。现在很多公司把文件、客户资料甚至整个业务都搬上云,但云安全不是云厂商一家的事。存储桶权限设错,文件可能直接公开;账号权限给太大,一个密码泄露就能动到核心数据;容器镜像不扫描,漏洞会跟着上线。课程把责任共担讲清楚,也给出备份加密、最小权限、镜像检查这些可操作的做法。
八、事件响应与灾难恢复:
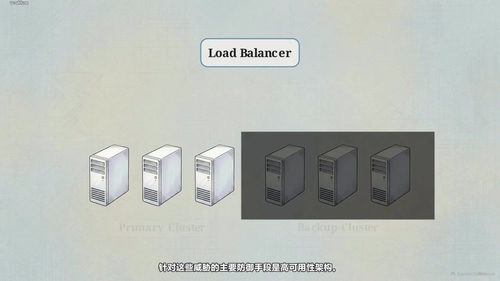
第八部分讲事件响应基础、事件响应生命周期、业务连续性与灾难恢复、事件报告和文档。出事时最怕乱成一团,课程把准备、识别、遏制、根除、恢复、总结这几个阶段拆开,让你知道先做什么后做什么。业务连续性关心的是关键业务能撑多久,灾难恢复关心的是数据能恢复到哪个时间点。报告和文档不是走过场,时间线、影响范围、处置动作写清楚,后面复盘和追责才有依据。
九、社媒与新兴安全:
最后一部分讲社交媒体安全与隐私、通过社交媒体实施的社交工程、物联网安全、人工智能与机器学习在网络安全中的应用、区块链、零信任和未来安全趋势。生日、宠物名、车牌号发得太多,密码提示问题就可能被猜中;智能摄像头和智能门锁不改默认密码,等于把家门钥匙挂在网上;零信任强调不默认内网可信,人工智能既能帮防守方发现异常,也能被攻击方用来生成更像真的钓鱼内容。这部分帮你把视野拉到日常设备之外,看到安全边界正在往哪里移动。
五十三个视频、六小时二十九分,不算厚,但信息密度不低。它适合普通上网用户、小企业主、刚入行的IT支持、写代码的开发人员,也适合想从其他岗位转网络安全的人。学完你不会立刻变成黑客,也不会一夜之间成为安全专家,但你能识别常见钓鱼邮件,能动手加固家庭或小公司网络,能列出一张像样的风险清单,能在事件发生时知道先保什么、找谁、记录什么。网络安全说到底是一套持续的习惯,这门课给的是地图和工具箱,剩下的路要你在自己的设备和业务里一步步走。