资源介绍
视频数量:8个
总时长:2小时21分
课程介绍:
道德黑客密码破解实战
登录框提示“密码错误”,一次失败,两次失败,管理员已经开始留意异常流量。很多安全测试人员真正想弄清楚的问题并不是如何绕过登录,而是当系统已经拿到密码哈希后,究竟该怎样判断密码强度、发现弱口令,并验证攻击路径是否真实存在。这门课程围绕密码破解展开,讲解离线破解、在线攻击和密码喷洒等常见方法,并带你在合法授权的测试环境中认识Hashcat、Hydra及相关工作流程。
一、课程内容与学习路径:
一、从密码破解说起:
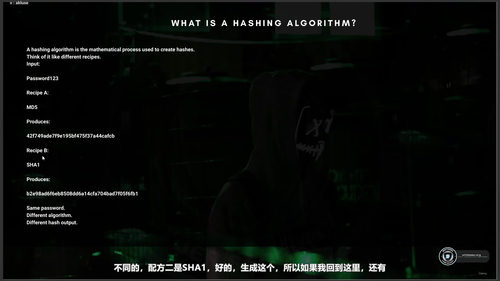
课程首先解释密码破解在渗透测试中的位置,重点不是背诵工具命令,而是建立完整的分析思路。你会了解密码如何经过哈希处理变成无法直接阅读的摘要,破解工具又如何通过大量候选值与目标哈希进行比对。课程还会对比CPU与GPU在密码计算中的差异,说明并行运算为什么能显著提升速度,以及显卡、计算设备和工作站配置对实际效率的影响。
这部分还会介绍攻击者可能获得的密码资料,包括经过哈希处理的密码、普通密码列表以及专门整理的规则。这样一来,你看到的不再是孤立的Hashcat参数,而是一条从数据准备到结果验证的操作链。适合刚接触道德黑客、渗透测试或网络安全的学生快速建立基础概念。
二、离线密码破解的基本逻辑:
离线破解的核心特征是不再与目标系统持续交互。现实中,企业数据库或服务器遭到入侵后,攻击者可能已经取得用户密码哈希。此时,破解工作可以转移到攻击者自己的设备上进行,不必反复登录目标服务器,也不容易被目标系统立即发现异常。
课程通过真实场景解释这一过程:先从目标环境中取得哈希,再使用本地计算资源生成候选密码,将候选值按相同算法处理,最后与目标哈希比较。通过这种方式,即便系统设置了登录失败锁定、验证码或复杂访问策略,攻击者仍可能在离线环境中花费较长时间寻找弱密码。这样的视角能帮助你理解离线破解的速度优势,也能让你在防守工作中意识到,数据库泄露后的风险并不只取决于密码复杂度,还取决于哈希算法、存储方式和后续策略。
三、Hashcat基础与工作方式:
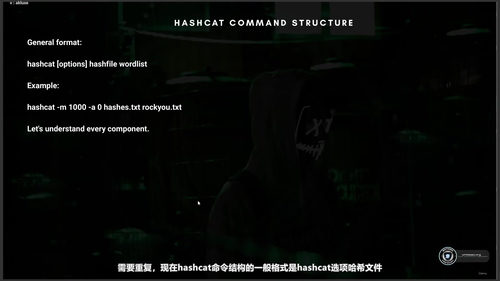
Hashcat是课程中的重点工具之一。它常被安全专业人员、事件响应人员和红队成员用于密码恢复与安全验证。课程会拆解Hashcat处理任务的基本步骤:选择哈希类型,准备目标哈希和候选字典,启动计算,再根据匹配结果确认密码。
你还会接触掩码攻击,它不依赖一个固定的大型字典,而是按照特定字符范围、长度和位置规则生成候选值。例如,当密码可能由大小写字母、数字和特殊符号组成时,掩码能够把巨大的搜索空间切成更精确的组合。对于了解常见密码构成规律的人来说,这种方法比单纯遍历字典更灵活。
课程会进一步说明词表、规则和掩码各自适合什么情况,帮助你根据目标信息选择思路,而不是一看到Hashcat就盲目启动长时间任务。掌握这些内容后,你不仅能理解工具为何能高速运行,也能更有效地评估密码熵值与弱口令暴露风险。
四、在线密码攻击与服务器测试:
与离线破解不同,在线攻击必须持续向服务器发送请求。课程会介绍在线密码破解的思路与安全边界,讲解暴力破解如何针对服务器登录入口执行,以及它与离线计算的差别。
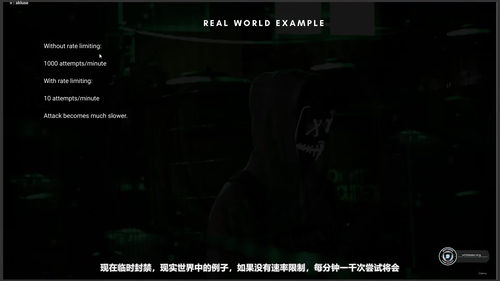
在线操作受到网络速度、服务器响应、账户锁定、速率限制和日志记录等因素影响,因此合理设置测试节奏十分重要。你会了解一次尝试、批量尝试和针对特定账户测试时需要关注的问题,并学会从响应时间、状态码、内容长度和页面变化中判断结果,而不是只盯着“登录成功”四个字。
这部分的意义在于帮助初学者建立正确的测试意识:目标必须经过明确授权,测试行为要能追溯,避免因请求过密造成服务中断或误伤正常用户。
五、表单暴力破解实战:
课程继续深入网页表单场景,分别讨论POST与GET表单的暴力破解。两种提交方式的参数结构和请求表现不同,自动化脚本在构造请求、发送数据和判断响应时也需要采用不同处理方式。
你会看到脚本如何读取登录表单、识别必要字段、组织用户名与密码组合,以及根据返回页面判断当前尝试是否成功。这里最值得掌握的不是照抄某段脚本,而是理解“发现入口、构造请求、发送尝试、解析响应、记录结果”这一通用流程。掌握后,面对不同网站时也能分析页面结构和请求参数,而不是只适用于单一案例。
六、密码喷洒与现实风险:
最后,课程介绍密码喷洒。它的特点是使用少量常见密码,分别尝试多个账户,而不是把大量密码集中砸向同一个账户。这种方式有机会降低单次账户上的失败次数,从而减少触发锁定策略的概率,也更贴近现实中常见的弱密码复用现象。
课程会对比密码喷洒与集中式暴力破解的差异,帮助你理解攻击者如何在不引起明显告警的情况下寻找可用账户。对于防守人员而言,这一节同样重要:账户锁定并不是唯一措施,弱密码策略、多因素认证、登录行为分析和异常检测都应共同发挥作用。
学完这门课程,你将建立较完整的密码安全测试基础,能够区分离线破解、在线暴力破解与密码喷洒,理解Hashcat等工具的工作方式,并能在授权环境中完成基础测试流程。课程总时长为2小时21分,共8个视频,内容紧凑,适合准备进入网络安全领域的学生、希望补齐密码攻防知识的初学者,以及需要理解弱密码风险的运维与安全人员。