资源介绍
视频数量:26个
总时长:1小时42分
课程介绍:
数字个人数据保护法合规实务
面对员工信息、客户档案、营销数据和业务日志,隐私团队常常碰到这样的难题:哪些数据可以收集?用户撤回同意后,系统要停多久?数据发生泄露,究竟先向谁报告?如果这些问题没有清晰答案,再完善的隐私声明也可能停留在纸面上。
印度《数字个人数据保护法》不仅规定了数据受托人的基本责任,也对重要数据受托人提出了更严格的要求。DPDP 201聚焦隐私官员、数据保护官、合规经理及治理负责人,通过制度架构、义务拆解、事件响应和落地工具,带你建立一套可以实际运行的合规机制。
一、搭建DPDP制度架构
课程先从制度框架讲起,梳理数据保护委员会、同意管理器及重要数据受托人的角色与协作关系。你会明确不同主体的职责边界,知道董事会、业务部门、法务、IT团队和隐私负责人在项目启动、数据使用及变更时应承担什么责任。
这部分不是简单的名词介绍。课程会结合责任分配、数据流梳理和适用性判断,帮助团队识别组织是否达到重要数据受托人的条件。配套的责任分配矩阵、适用范围评估备忘录和数据流映射模板,可以直接用于内部讨论,避免出现“大家都负责,最后没人负责”的局面。
二、拆解数据受托人的七项义务
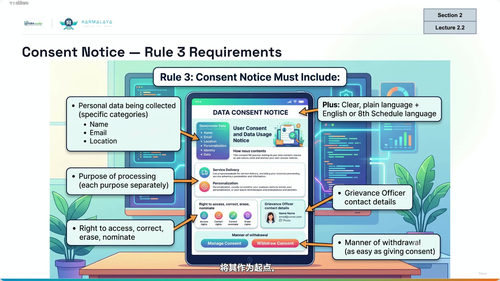
七项义务是整个课程的核心。课程先建立完整认识,再深入通知与同意等高频问题。你将学习如何设计清晰、完整、易理解的隐私通知,区分独立同意与通用同意,并管理从首次收集、持续记录到撤回后的完整生命周期。
大范围撤回同意往往比新增授权更棘手。课程会涉及撤回机制如何嵌入产品、处理活动如何同步停止,以及供应商和下游系统如何配合。通知质量检查表、同意界面测试用例、撤回确认邮件和同意事件证据记录等工具,可以帮助团队把要求落实到具体流程,而不是只修改一段文字。
其他数据受托人义务也会结合实施细节展开,包括用途限定、数据准确性、保存期限、处理记录、安全责任以及合法使用等。通过章节测验和答案解析,你会检验自己是否真正区分了原则要求与日常做法。
三、应对安全事件与数据泄露
一次泄露往往先在技术团队内部响起警报,但隐私合规要求远不止“修复漏洞”。课程围绕第7条说明合理安全保障与泄露通知义务,带你区分初步通报、详细报告和个人通知。
时间线尤其关键。课程对照说明向数据保护委员会提交详细报告的72小时要求,以及在特定网络安全事件下向CERT-In报告的6小时要求,并提醒不要把不同接收方、不同通知阶段的期限混为一谈。
你还会接触到事件定级、证据保全、调查取证、遏制与补救、客户沟通及董事会升级流程。第一小时响应手册、事件登记时间线、个人泄露通知模板、董事会初步通报文件等资源,可以让演练更接近真实压力场景。
四、处理数据主体权利与申诉
访问、更正、删除和申诉并不是四封相互独立的邮件,而是一套需要身份核验、跨部门流转和结果追踪的服务机制。课程讲解第11至14条相关内容,说明如何判断请求范围、处理部分删除请求,以及确认数据已经在下游系统和供应商处完成更正或删除。
设计工作流时,要考虑请求入口是否清晰、时限如何监控、敏感信息如何核验、复杂案件怎样升级,以及结论怎样向个人说明。权利请求接收表、身份核验程序、申诉分流表、删除处理记录和数据更正传播表,能帮助你把这些要求落到实际岗位和交接节点。
五、落实重要数据受托人的专项职责
针对达到门槛的重要数据受托人,课程进一步讲解数据保护影响评估、审计和数据保护官等专项要求。
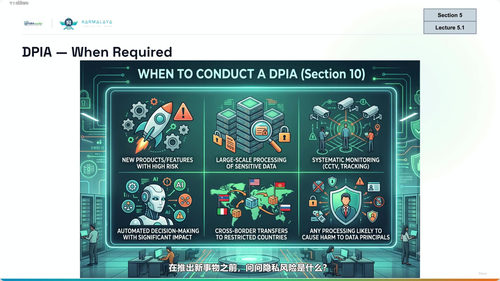
数据保护影响评估不是项目结束后补写的一张表。课程会引导你识别处理活动、风险、影响和减缓措施,并将评估嵌入产品上线与重大变更流程。数据保护影响评估表、算法权利风险审查、产品发布隐私门禁等材料,可用于建立上线前检查机制。
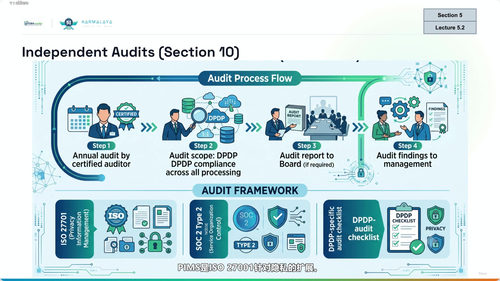
审计部分关注控制是否有效、证据是否完整、发现的问题如何整改;数据保护官部分则说明职责设置、独立性和责任落实。相应工具包括审计计划、发现事项登记表、问责矩阵和数据保护官任命文件。
六、管理跨境传输与豁免
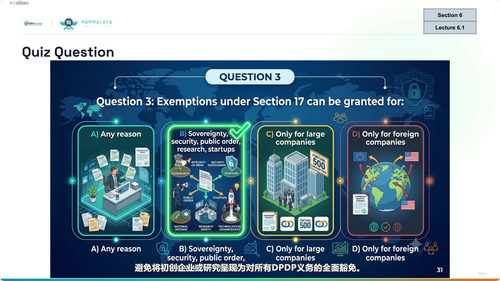
数据存放在境外,并不意味着责任也随之转移。课程介绍跨境传输框架,帮助你识别法律适用问题、评估传输路径,并结合豁免条件形成可审计的判断过程。
跨境传输决策备忘录、豁免与执法准备备忘录等工具,可用于记录分析依据。课程不只讲原则,也会引导你考虑合同安排、供应商管理、访问控制和证据留存,让跨境数据活动拥有清楚的批准路径。
七、应对执法、处罚与申诉
制度设计得再周密,也不能假设永远没有调查。课程介绍处罚裁决程序,说明数据保护委员会如何处理案件、企业可能面对的执法风险,以及如何准备内部材料和高层答复。
处罚准备作业会引导你梳理事实、责任、证据缺口和整改进展。豁免与执法准备备忘录、合规差距与整改登记表等资源,可以帮助团队把日常记录变成可信的合规证据,也便于在面对监管问询时快速说明情况。
八、把课程内容落到90天计划
课程收尾阶段提供综合作业,包括范围与责任地图、安全保障与泄露手册、通知与同意改造、权利与申诉服务设计、跨境传输备忘录,以及一项90天实施方案。作业彼此衔接,最终形成一套完整的DPDP合规计划。
随课还附有DPDP 201法条及2025年规则的注释文本,以及适用性评估、DPIA、审计、供应商审查、数据流梳理、事件响应、董事会通报等大量模板。完成学习后,你不仅能解释关键规则,更能组织跨部门执行,判断工作优先级,向管理层说明风险,并为审计和监管问询留下清晰证据。
这套课程尤其适合已经接触隐私工作的DPO、合规经理、隐私法务、内审人员,以及负责数据治理和产品风险的管理者。基础不牢时,可以先补学DPDP 101;已经了解原则但难以推动落地的人,则能通过本课程进一步掌握流程、工具和实施方法。